
Enamik inimesi vastaks sellele küsimusele üsna kindlalt:
„Jah. Mul on ju ruuter olemas.“
Ja tehniliselt ongi see õige. Tänapäevane koduruuter teeb enamasti NAT-i, sisaldab mingil kujul stateful tulemüüri ning ei lase internetist suvalisel ühendusel lihtsalt koduvõrku sisse tulla.
See on hea algus.
Aga tänapäevase võrgu puhul ei ole probleem enam ainult selles, kes pääseb internetist sinu võrku sisse.
Palju olulisem küsimus on:
Mida sinu enda võrgus olevad seadmed tohivad teha?
Ja siit algab vahe lihtsalt töötava võrgu ning päriselt hallatud ja turvalise võrgu vahel.
Tase 1 – tavaline koduruuter
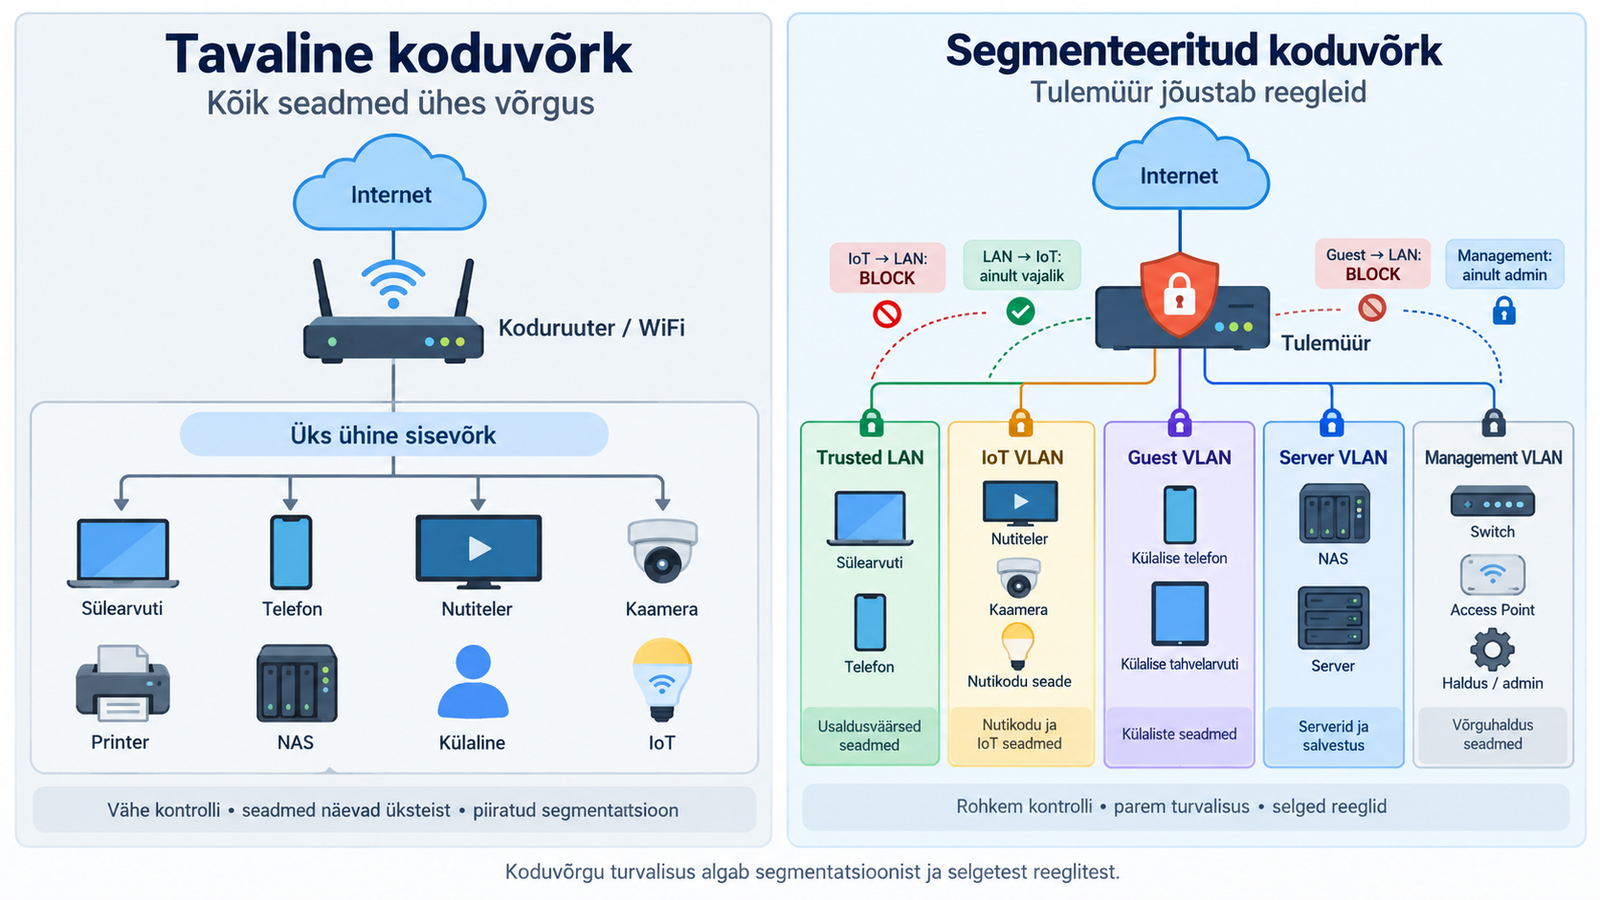
Kõige tavalisem koduvõrk näeb välja umbes selline:
Internet → ruuter → kõik seadmed
Samas võrgus võivad olla:
- sülearvutid;
- telefonid;
- nutiteler;
- printer;
- kaamerad;
- robottolmuimeja;
- mängukonsool;
- NAS;
- koduautomaatika;
- külaliste telefonid.
Kõik töötab.
Ja just seetõttu jääb sageli mulje, et kõik on korras.
Probleem on selles, et enamik koduruutereid käsitleb sisevõrku sisuliselt ühe suure usaldatud alana.
Kui seade on juba WiFi või kaabliga sinu võrku saanud, siis võib ta sageli suhelda ka teiste samas võrgus olevate seadmetega.
Aga miks peaks näiteks nutiteleril olema üldse ligipääs sinu NAS-ile?
Miks peaks robottolmuimeja nägema sinu tööarvutit?
Miks peaks külalise telefon suhtlema printeri või valvekaameraga?
Tavavõrgus juhtub see sageli lihtsalt seetõttu, et keegi pole öelnud, et ei tohi.
Tase 2 – hallatud tulemüür
Järgmine samm on kasutada lahendust, kus võrku saab päriselt juhtida.
Näiteks:
- pfSense;
- OPNsense;
- MikroTik;
- UniFi Gateway;
- muu professionaalsem tulemüür või võrgulüüs.
Siin tekib oluline muutus.
Tulemüüri ülesanne ei ole enam ainult:
„Blokeeri internetist tulevad ühendused.“
Selle asemel hakkame määrama:
kes, kuhu ja millistel tingimustel suhelda võib.
Näiteks võib koduvõrgu jagada eraldi tsoonideks:
LAN
Tööarvutid ja isiklikud seadmed.
IoT
Telerid, kaamerad, nutiseadmed ja muu „tark“ tehnika.
Guest
Külaliste seadmed.
Servers
NAS, koduserverid ja homelab.
Management
Tulemüürid, switchid, access point’id ja muu võrgu haldus.
Seejärel hakkab tulemüür jõustama poliitikat.
Näiteks:
IoT → LAN = BLOCK
Robottolmuimejal pole asja sinu tööarvutisse.
Guest → LAN = BLOCK
Külaline saab internetti, kuid ei näe sinu sisevõrku.
LAN → IoT = ainult vajalik
Telefon võib juhtida nutitelerit, kuid IoT-seadmed ei saa omal algatusel sinu arvutite poole ühendusi luua.
Management → ainult administraator
Switchi või access point’i haldusliides ei peaks olema nähtav kogu võrgule.
See on juba hoopis teine turvatase.
DNS on hea näide sellest, miks tulemüüri vaja on
Üks lihtne näide on DNS.
DHCP võib arvutile öelda:
„Kasuta minu määratud DNS-serverit.“
Aga see on sisuliselt soovitus.
Seade võib otsustada kasutada hoopis mõnda muud DNS-serverit.
Näiteks:
8.8.8.8
või
1.1.1.1
Kui kasutame DNS-i pahavara, reklaamide või ohtlike domeenide filtreerimiseks, muutub see probleemiks.
Hallatud tulemüür võimaldab siin öelda:
Kõik tavalised DNS-päringud peavad minema läbi minu DNS-serveri.
See on oluline põhimõtteline erinevus.
DHCP soovitab.
Tulemüür jõustab.
Aga ka sellest ei piisa
Siin tehakse sageli järgmine mõtteviga.
DNS-filter töötab.
Reklaamid kaovad.
Mõned pahatahtlikud domeenid blokeeritakse.
Ja tekib tunne:
„Nüüd on võrk turvaline.“
Päris nii lihtne see ei ole.
Pahavara ei pea kasutama tavalist DNS-i.
See võib:
- kasutada DNS over HTTPS’i;
- suhelda otse IP-aadressiga;
- kasutada krüpteeritud HTTPS-liiklust;
- luua tunneli;
- kasutada täiesti legaalset pilveteenust;
- suhelda mõne kompromiteeritud serveriga.
Seetõttu on DNS-filtreerimine väga kasulik turvakiht, aga mitte kogu turvalahendus.
Tase 3 – NGFW ehk järgmise põlvkonna tulemüür
Siin tuleb mängu järgmine tase.
NGFW ehk Next Generation Firewall ei vaata ainult:
IP-aadress → port → luba või blokeeri.
Ta püüab mõista ka:
Mis liiklus see tegelikult on?
Sõltuvalt lahendusest võivad lisanduda näiteks:
- Intrusion Prevention System ehk IPS;
- Application Control;
- Gateway Antivirus;
- pahatahtlike domeenide ja IP-aadresside tuvastamine;
- botneti tuvastamine;
- reputatsioonipõhine filtreerimine;
- veebifiltreerimine;
- turvasündmuste logimine;
- keskne haldus;
- threat intelligence.
- Näiteks võib tavalise tulemüüri jaoks olla ühendus lihtsalt:
TCP 443ehk HTTPS.
NGFW võib aga üritada aru saada, kas selle HTTPS ühenduse taga on:
- Microsoft 365;
- Facebook;
- Dropbox;
- TeamViewer;
- VPN;
- pahavara;
- mõni muu rakendus.
See ei tee võrku maagiliselt turvaliseks.
Aga annab administraatorile oluliselt rohkem infot ja kontrolli.
Kõige olulisem asi pole siiski tulemüüri mark
Võrguturbe puhul kipume rääkima seadmetest.
- Kas kasutada pfSense’i?
- MikroTiki?
- UniFi’d?
- WatchGuardi?
- Fortineti?
- Cisco lahendust?
Tegelikult on palju olulisem küsimus:
Kas sul on olemas võrgupoliitika?
Ehk kas sa tead:
- millised seadmed sinu võrgus on;
- millisesse tsooni need kuuluvad;
- kellega nad tohivad suhelda;
- milliseid teenuseid nad vajavad;
- kes neid haldab;
- kuidas saad aru, kui midagi läheb valesti?
Väga kallis tulemüür võib olla peaaegu kasutu, kui kõik lubatakse lihtsalt reegliga:
ANY → ANY → ALLOW
Samal ajal võib täiesti tagasihoidlik pfSense’i või OPNsense’i lahendus olla väga turvaline, kui võrk on hästi segmenteeritud ja reeglid läbimõeldud.
Hea koduvõrk võiks välja näha umbes nii
Näiteks:
Trusted LAN
Personaalarvutid, telefonid ja muud usaldatud seadmed.
↓
IoT VLAN
Telerid, kaamerad, koduautomaatika ja muud nutiseadmed.
↓
Guest VLAN
Külalised ja ajutised seadmed.
↓
Server VLAN
NAS, Docker, virtuaalmasinad ja homelab.
↓
Management VLAN
Tulemüür, switchid ja access point’id.
Nende vahel otsustab tulemüür:
kes kellega rääkida tohib.
Ideaalis võiks loogika olla pigem:
Keela vaikimisi ja luba vajalik.
mitte:
Luba kõik ja hakka hiljem probleeme blokeerima.
„Aga see on ju ainult koduvõrk“
Just…
Ja kodus on tänapäeval vahel rohkem võrku ühendatud seadmeid kui mõnes väikeses ettevõttes kümme aastat tagasi.
Koduses võrgus võivad olla:
- tööarvutid;
- ettevõtte VPN;
- paroolihaldur;
- isiklikud failid;
- NAS;
- valvekaamerad;
- laste seadmed;
- nutikodu;
- telefonid;
- pangandus;
- autentimisrakendused.
- Seetõttu ei ole koduvõrk enam ammu lihtsalt:
„WiFi, kust YouTube töötab.“
See on väike IT-keskkond.
Kolm väga erinevat turvataset
Lihtsustatult võib koduvõrgu jagada kolme tasemesse.
1. Tarbijaruuter
Internet töötab ja väljast sisse tulev liiklus on enamasti blokeeritud.
Hea baaslahendus.
2. Hallatud tulemüür
VLAN-id, segmentatsioon, DNS-kontroll, VPN, täpsed tulemüürireeglid ja logimine.
Siin hakkad sina võrku juhtima.
3. NGFW
Lisaks võrgu juhtimisele üritatakse analüüsida ka liikluse sisu ja käitumist.
Siin lisandub juba aktiivne ohutuvastus.
Kokkuvõtteks
Päris võrguturvalisus ei alga sellest, kui kallis tulemüür sul on.
See algab ühest lihtsast küsimusest:
Kas iga seade sinu võrgus saab teha ainult seda, mida tal on tegelikult vaja teha?
Kui vastus on „ei tea“, siis on tõenäoliselt arenguruumi.Tulemüür ei ole lihtsalt seade interneti ja sinu võrgu vahel.
Õigesti kasutades see kui liikluspolitsei, väravavaht ja kontrollpunkt.
Ja vahel on kõige suurem turvavõit mitte see, et ostad uue tulemüüri. Vaid see, et hakkad lõpuks teadma, mis sinu võrgus tegelikult toimub.